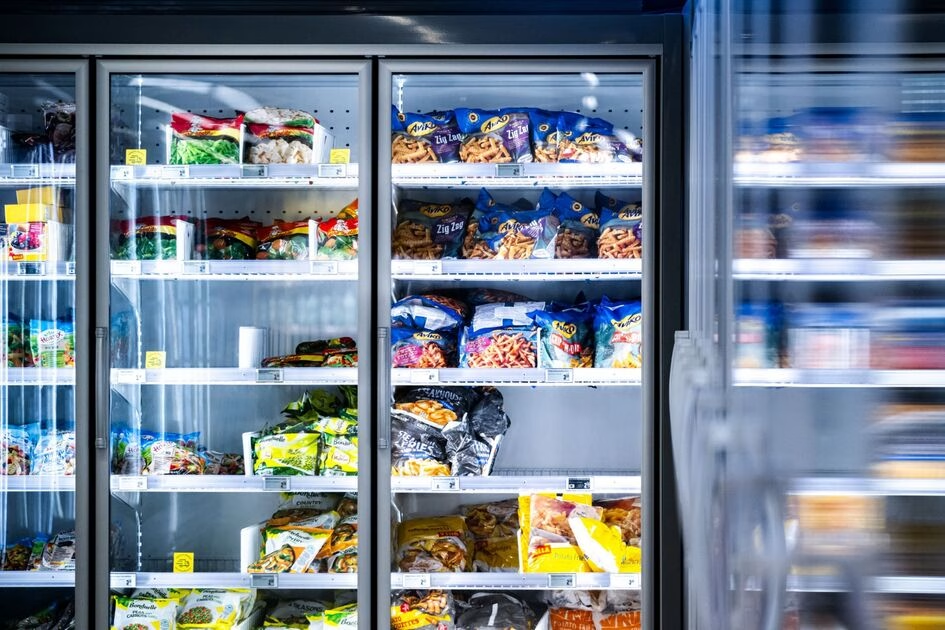
Programišiai pirmadienį nusitaikė į Belgijos, Švedijos ir Estijos prekybos centrų šaldymo sistemas, pakeisdami valdymo sistemos nustatymus ir taip sugadindami juose esančius maisto produktus. Pasak lietuvių komercinės šaldymo įrangos gamintojo FREOR inžinerijos skyriaus vadovo Dainiaus Alekšiūno, kibernetiniai nusikaltėliai įsilaužė ne į pačius įrenginius, o į jų nuotolinio valdymo sistemas.
Komercinės šaldymo sistemos vis dažniau valdomos nuotoliu per integruotus valdiklius, o tai, nors ir supaprastina priežiūrą, gali atverti kelią kibernetinėms atakoms, nes net menkiausią saugumo spragą gali aptikti dirbtinio intelekto (DI) įrankiai. JAV kibernetinio saugumo bendrovės „CrowdStrike“ 2026 metų metinėje apžvalgoje teigiama, kad atakų, kurių metu naudojamas DI, kiekis išaugo 89 proc., o vidutinė įsilaužimo trukmė sutrumpėjo iki 29 minučių.
Šis įvykis, nors ir palietė mažiau prekybininkų nei panašus išpuolis Prancūzijoje praėjusio mėnesio viduryje, abiem atvejais pasižymėjo kibernetinių nusikaltėlių įsilaužimu į nuotolinio valdymo sistemas ir atitirpinimo parametrų pakeitimu. „Programišiai pakėlė šaldymo įrenginių temperatūrą pakeisdami atitirpinimo intervalą, jo trukmę ir saugos temperatūrą. Komercinio šaldiklio temperatūra standartiškai pakyla tik jį atitirpinant, o vidiniai davikliai užfiksuoja, jeigu temperatūra pakyla per daug. Pakeitus visus tris nustatymus šaldymo įrenginiai nuolatos kartojo atitirpinimo ciklą ir nepranešė apie kylančią temperatūrą“, – teigia D. Alekšiūnas. Saugus atitirpinimo ciklas trunka iki 45 minučių, tačiau įsilaužimo metu jis buvo prailgintas keletą kartų. Po 2-3 valandų vidinė šaldymo įrenginių temperatūra pasiekė kritinį lygį ir produktai buvo negrįžtamai sugadinti.
Norint sustabdyti įsilaužimą, prekybininkams patariama nedelsiant nutraukti šaldymo įrangos nuotolinio valdymo sistemos ryšį su išoriniu tinklu. Tačiau net ir nutraukus ryšį, jeigu komanda jau buvo išsiųsta, įrenginys vykdys kibernetinių nusikaltėlių nurodymus. Tokiu atveju per ne ilgiau nei 2 valandas būtina izoliuoti valdymo sistemą, atstatyti parametrus ir patikrinti visą tinklą. Be to, jeigu nebus užfiksuotos „galinės durys“ (angl. backdoors), kibernetiniai nusikaltėliai gali vėliau pasiekti prie to paties tinklo prijungtus darbuotojų kompiuterius ar atsiskaitymo terminalus.
Norint užkirsti kelią kibernetinėms atakoms, rekomenduojama nuolat atnaujinti programinę bei techninę įrangą, naudoti saugų prisijungimą prie vidinių platformų (unikalius slaptažodžius ir dviejų žingsnių patvirtinimą), skirti atskirus tinklus šaldymo sistemoms ir naudoti VPN. Taip pat svarbu įjungti automatinius įspėjimus apie netikėtus temperatūros ar nustatymų pokyčius bei pasiruošti galimoms atakoms, paaiškinant darbuotojams tinkamas elgsenos taisykles.
D. Alekšiūnas priduria, kad Europos Sąjungos kibernetinio atsparumo aktas, įsigaliosiantis 2027 m. pabaigoje, uždraus gamintojų valdymo sistemose paliekamas galines duris, taip sumažindamas saugumo spragas ir kibernetinių atakų tikimybę.