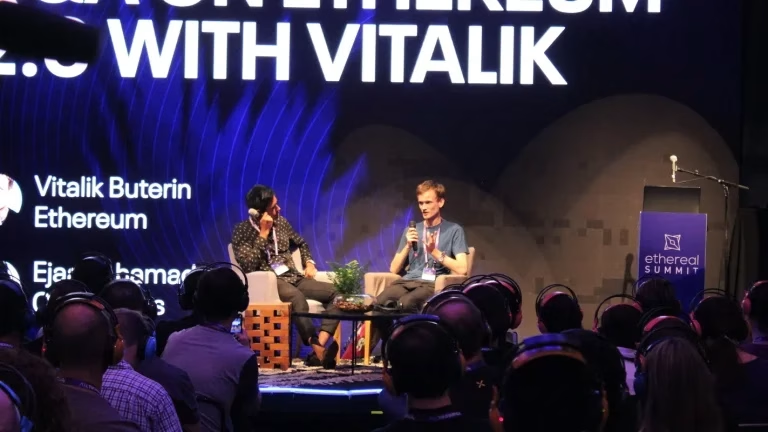
„Ethereum“ bendraįkūrėjas Vitalik Buterinas sekmadienį pareiškė, kad tinklas, kurį jis įsivaizduoja 2030 m., vis dar gali būti vadinamas „blockchain“. Tačiau jis veiktų visai kitaip nei dabartinė versija. Straipsnyje, pavadintame „Kriptografinis pasaulio kompiuteris“, jis apibūdino sistemą, kuri derina „blockchain“ su kriptografiniais įrodymais ir išoriniais kompiuteriais, kaip pranešė „CoinDesk“.
Planai iki 2030 m. pakeistų tiek „Ethereum“ galimybes, tiek tai, ką vartotojai gali savarankiškai patikrinti. Buterinas teigė, kad pokyčiai paspartėtų po planuojamo „Hegotá“ atnaujinimo.
Kodėl Vitalikui Buterinui reikia įrodymų, o ne pasikartojančio darbo
Šiandien kompiuteris, pilnai tikrinantis „Ethereum“, kartoja savo operacijų skaičiavimus. Pavyzdžiui, jis patikrina, ar siuntėjas turėjo pakankamai lėšų išleisti, ir ar programa laikėsi savo taisyklių.
Šis pasikartojimas padeda užtikrinti tinklo sąžiningumą. Tai taip pat reiškia, kad pridedant kompiuterių „Ethereum“ automatiškai negali atlikti daugiau operacijų, nes kiekvienas jų tikrina tą patį veiksmą.
Vitalik Buterinas teigia, kad naujesni kriptografiniai įrankiai gali panaikinti šį apribojimą. Kompiuteris galėtų apdoroti operacijas ir pateikti trumpą matematinį įrodymą, kad laikėsi taisyklių. Kiti galėtų patikrinti tą įrodymą daug greičiau nei kartoti originalų darbą.
„Tuo metu tai nebuvo įmanoma dėl vienos pagrindinės priežasties: trūkstamas ingredientas buvo patikrinimas“, – rašė Buterinas apie ankstesnius bandymus paskirstyti darbą.
Darbo paskirstymas tarp kompiuterių
Atskiri taškiniai patikrinimai padėtų patvirtinti, kad operacijų įrašai išliko prieinami visiems, norintiems juos patikrinti. Tada skirtingi kompiuteriai galėtų atlikti skirtingas užduotis, tačiau vis tiek tikrintų vieni kitų rezultatus.
„Ethereum“ vis tiek turėtų išspręsti klausimus, kur svarbi tvarka, pavyzdžiui, kuris iš dviejų mokėjimų, naudojančių tas pačias lėšas, įvyko pirmas. Buterinas pasiūlė, kad didžioji dalis šio darbo galėtų būti atlikta iš anksto, o įrodymai būtų sujungti, kad sumažėtų „blockchain“ įrašomas duomenų kiekis.
Privatumas, platesnis nei mokėjimai
Buterino privatumo planai apima ir informaciją, kurią žmonės atskleidžia tiesiog naudodami piniginę. Tikrinant balansą dažnai reikia klausti išorinio serverio apie adresą, o jo operatorius gali sužinoti, kuriuos paskyras asmuo stebi.
Jis numato paslėpti šiuos prašymus kartu su mokėjimo detalėmis ir taisyklėmis, kurias paskyra naudoja patvirtinti išlaidoms. Tuomet verslas galėtų išlaikyti savo mokėjimus konfidencialiais, neatskleisdamas savo paskyrų kiekvieną kartą, kai darbuotojas tikrina balansą.
Kiti kūrėjai siekia panašių tikslų. „Zcash“ jau leidžia vartotojams siųsti mokėjimus su šifruotais adresais ir sumomis. „Shielded Bitcoin“ popieriaus tyrėjai pasiūlė pasiskolinti jo mokėjimo dizainą BTC.
„Hegotá“ ir kelias iki 2030 m.
Buterinas tikisi, kad „Hegotá“, planuojamas kitų metų atnaujinimas, bus paskutinis „Ethereum“ „normalus“ „fork“. Vėlesni atnaujinimai labiau remsis matematiniais įrodymais, įrankiais, tikrinančiais programinę įrangą dėl klaidų, ir saugumu, sukurtu atlaikyti būsimus kvantinius kompiuterius.
Šis kvantinis dėmesys atitinka platesnius pramonės darbus, nuo „post-quantum“ planavimo „Bitcoin“ saugumui iki „post-quantum blockchain“ bandomojo tinklo ir „post-quantum“ šifruoto pranešimų siuntimo „Web3“.
Jo 2030 m. palyginimas numato, kad mokėjimai bus galutiniai maždaug per aštuonias iki 32 sekundžių, nors vis dar nurodo išlaidų ir privatumo apribojimus sudėtingoms programoms. Kūrėjai vis dar turi padaryti įrodymus pigesnius ir saugiai koordinuoti lygiagretų darbą.
„Pradedant po „Hegota“, šis transformavimas taps pagrindine „Ethereum“ istorija“, – rašė Buterinas.